كيف تعرف إذا كان تطبيقك آمنًا قبل الدفعة الأخيرة: فحص مجاني في بعد ظهر واحد يكشف مفاتيح API المسرّبة، مع ما يجب أن يصلحه المطوّر وكلفة اختبار الاختراق.
وجدت Symantec 1,859 تطبيقًا منشورًا تحمل مفاتيح سحابة Amazon مكتوبة داخل الكود، و77% من هذه المفاتيح كانت لا تزال تعمل حين اختبرها باحثوها (Symantec). هذه ليست مشكلة الشركات الكبرى وحدها. هذا ما يحدث حين يُبنى التطبيق بسرعة، ويُعرض، ويُدفع ثمنه، ويُطلق دون أن يفتح أحد ملفه.
إذا سلّمك مستقل أو وكالة أخرى تطبيقك للتو، يمكنك أن تعرف في بعد ظهر واحد إن كان يسرّب مفاتيحه. الفحص مجاني، والإصلاحات تستغرق عادةً أيامًا لا أسابيع. وكلاهما أرخص بكثير قبل دفع الفاتورة الأخيرة منه بعدها، سواء بنيت التطبيق معنا في Voxire أو مع غيرنا.
كيف أعرف إذا كان تطبيقي آمنًا قبل أن أدفع الدفعة الأخيرة؟
اطلب من مطوّرك ملف النسخة النهائية وصلاحية الوصول إلى المستودع قبل الدفعة الأخيرة، ثم خصّص بعد ظهر واحد للفحوص المجانية. تظهر معظم التسريبات في هذه الجولة الأولى، وما تجده يحدّد هل تحتاج إلى أيام إصلاح، أو إلى اختبار مدفوع، أو إلى لا شيء منهما.
- اطلب ملف .apk أو .aab أو .ipa ومرّره على MobSF.
- اطلب نتيجة تدقيق المكتبات وقائمة بكل مفتاح خارجي يستخدمه التطبيق.
- صنّف كل مفتاح: يُشحن مقيّدًا داخل التطبيق، أو يبقى على الخادم، وفق القاعدة أدناه.
- أجّل الفاتورة الأخيرة حتى يُنقل كل مفتاح خادم ويُستبدل كل مفتاح تسرّب.
القائمة قصيرة، لكنها الفرق بين تطبيق تملكه وتطبيق ينفق مالك بصمت.
كيف تصل مفاتيح API إلى داخل التطبيق؟
تصل المفاتيح إلى داخل التطبيق لأن لصقها في الكود أسرع طريقة لتشغيل الميزة. تعمل ميزة الخرائط أو الدفع أو التخزين أو الذكاء الاصطناعي في العرض التجريبي، وينتقل الجميع إلى ما بعدها، ولا أحد ينقل المفتاح إلى الخادم قبل الإطلاق.
ردّت Symantec هذه العادة إلى أسباب قليلة: تنزيل ملفات الوسائط، وقراءة الإعدادات، والاتصال بخدمات سحابية تتطلب تسجيل دخول، وكود اختبار لم يحذفه أحد (Symantec). وتضع OWASP سوء استخدام بيانات الاعتماد، ومنها المفاتيح المكتوبة داخل الكود، في المرتبة الأولى في قائمة Mobile Top 10.
لا يعني هذا أن مطوّرك أهمل عن قصد. غالبًا يعني أن عرض السعر لم يتضمن بندًا لخادم يحفظ الأسرار، فذهبت الأسرار إلى التطبيق.
هل تسريب مفتاح API خطير على عملي؟
يكون خطيرًا حين يفتح المفتاح بيانات خاصة أو يدفع مالًا عن كل طلب. في عينة Symantec من 1,859 تطبيقًا، كانت 47% من التطبيقات المسرّبة تحمل مفاتيح تفتح تخزين ملفات خاصًا، وخلفه غالبًا ملايين الملفات (Symantec).
ووجدت الدراسة نفسها أن 53% من هذه التطبيقات تشارك مفتاحًا مع تطبيقات شركات أخرى. والسبب مكتبة خارجية تحمل مفاتيحها داخلها. قد لا يكون مطوّرك كتب التسريب أصلًا، بل ثبّته.
وتبقى المفاتيح صالحة وقتًا طويلًا. أحصت GitGuardian 23,770,171 سرًا جديدًا في التعديلات العامة على GitHub خلال 2024، بزيادة 25% عن العام السابق، ووجدت أن 70% من الأسرار التي تسرّبت في 2022 كانت لا تزال صالحة (GitGuardian).
وللعمل في لبنان كلفة ثانية. مفتاح الذكاء الاصطناعي أو الرسائل النصية أو الخرائط المسرّب يحمّل الفاتورة على بطاقة بالدولار. فإن كان سقف البطاقة منخفضًا، لا يكلّفك الاستغلال مالًا فقط، بل يوقف الميزة عن عملائك الحقيقيين حتى تُعاد تعبئة البطاقة.
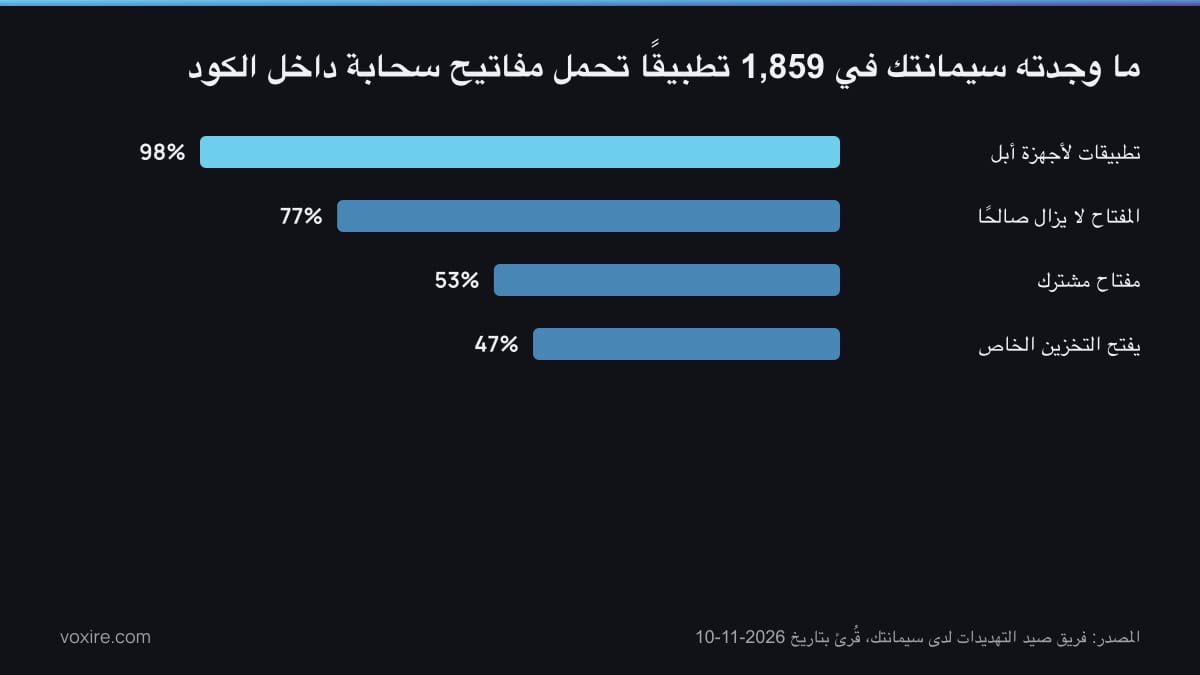
عينة Symantec من التطبيقات التي تحمل مفاتيح سحابة مكتوبة داخل الكود، من الدراسة المذكورة أعلاه.
أي المفاتيح يمكن أن تبقى في التطبيق وأيها لا؟
المعرّفات العامة يمكن أن تبقى في التطبيق إذا كانت مقيّدة، أما المفاتيح السرية فلا تبقى أبدًا. مفتاح إعدادات Firebase أو مفتاح Google Maps المقيّد بتطبيقك مصمَّم ليُشحن معه، أما مفتاح الدفع السري ومفتاح التخزين السحابي ومفتاح الذكاء الاصطناعي فمكانها خادمك.
القاعدة التي نطبّقها في كل مشروع بسيطة: إذا كان المفتاح قادرًا وحده على إنفاق المال أو قراءة بيانات العملاء، فهو مفتاح خادم.
- يُشحن إذا كان مقيّدًا: مفتاح إعدادات Firebase، لأن الوصول تحدّده Security Rules وApp Check لا المفتاح نفسه (Firebase)، ومفتاح Google Maps المقيّد بتطبيقك وبالواجهات التي يستدعيها (Google Maps Platform).
- يبقى على الخادم: المفاتيح السرية لبوابات الدفع، وبيانات اعتماد التخزين السحابي، ومفاتيح خدمات الذكاء الاصطناعي، ورموز واجهات الرسائل النصية وWhatsApp Business، وأي كلمة مرور لقاعدة البيانات.
المفتاح المقيّد إذا تسرّب مصدر إزعاج. أما السر غير المقيّد إذا تسرّب فحادثة.
ما الأدوات المجانية التي تكشف المفاتيح المسرّبة في التطبيق؟
يمكنك إجراء فحص أول في بعد ظهر واحد بأدوات مجانية ومن دون برمجة. تقرأ أداة Mobile Security Framework مفتوحة المصدر ملف تطبيق Android أو iOS، وتُخرج تقريرًا بالأسرار المكتوبة داخل الكود والإعدادات غير الآمنة والأذونات الخطرة.
اطلب من مطوّرك ثلاثة أشياء:
- ملف النسخة النهائية: .apk أو .aab لنظام Android، و.ipa لنظام iOS. مرّره على MobSF واقرأ قسم الأسرار أولًا.
- نتيجة تدقيق المكتبات. في تطبيق React Native أو خادم JavaScript تكون هذه نتيجة npm audit، التي تعرض المكتبات ذات الثغرات المعروفة.
- تأكيدًا بأن أي ملف إعدادات يحمل مفاتيح لم يُرفع يومًا إلى المستودع.
هذه هي الجولة الأولى نفسها التي نجريها حين نتسلّم تطبيقًا. في مشروع حجز مواعيد لعيادة تسلّمناه، أزال أول تعديل بيانات اعتماد مكتوبة داخل الكود، وانخفض عدد الثغرات المعروفة في npm audit من 12 إلى 5 في اليوم نفسه، مع خطة مكتوبة للباقي.
كم تكلفة اختبار أمان تطبيق الجوال؟
الفحص الأول مجاني، والفحص المؤكَّد للثغرات يبدأ من $1,500، واختبار الاختراق اليدوي لتطبيق الجوال يبدأ من $6,000 في قائمة الأسعار المنشورة لدى Invadel. أما التطبيقات الأكبر التي تشمل الدفع وعدة أنظمة مترابطة فتبدأ من $14,000.
| الفحص | من يجريه | ما يكشفه | السعر المنشور |
|---|---|---|---|
| فحص ثابت عبر MobSF | أنت أو مطوّرك | المفاتيح المكتوبة داخل الكود، والإعدادات غير الآمنة، والأذونات الخطرة | مجاني، مفتوح المصدر |
| npm audit | مطوّرك | المكتبات ذات الثغرات المعروفة | مجاني، يأتي مع npm |
| فحص ثغرات مؤكَّد | شركة أمن | الثغرات المعروفة، بعد أن يؤكدها مختبِر | من $1,500 |
| اختبار اختراق، تطبيق صغير | شركة أمن | ثغرات تسجيل الدخول، وتسريب البيانات، وقواعد الوصول المعطّلة، على النظامين | من $6,000 |
| اختبار اختراق، تطبيق متوسط | شركة أمن | الفحوص نفسها، على شاشات وخدمات أكثر | من $8,500 |
| اختبار اختراق، تطبيق كبير | شركة أمن | الفحوص نفسها، على عدة أنظمة مترابطة | من $14,000 |
المصدر: Invadel، MobSF ووثائق npm audit، قُرئ بتاريخ 2026-11-10
ضع ذلك مقابل كلفة البناء. نطاقنا المنشور لنسخة أولى من تطبيق قابلة للإطلاق بين $8,000 و$12,000 على صفحة تطوير تطبيقات الجوال، فقد يكلّف اختبار الاختراق الكامل معظم ما كلّفه التطبيق. الترتيب المنطقي للعمل الصغير: الفحص المجاني، ثم الإصلاحات، ثم اختبار مدفوع حين يبدأ التطبيق بتلقي المدفوعات أو بحفظ بيانات صحية.
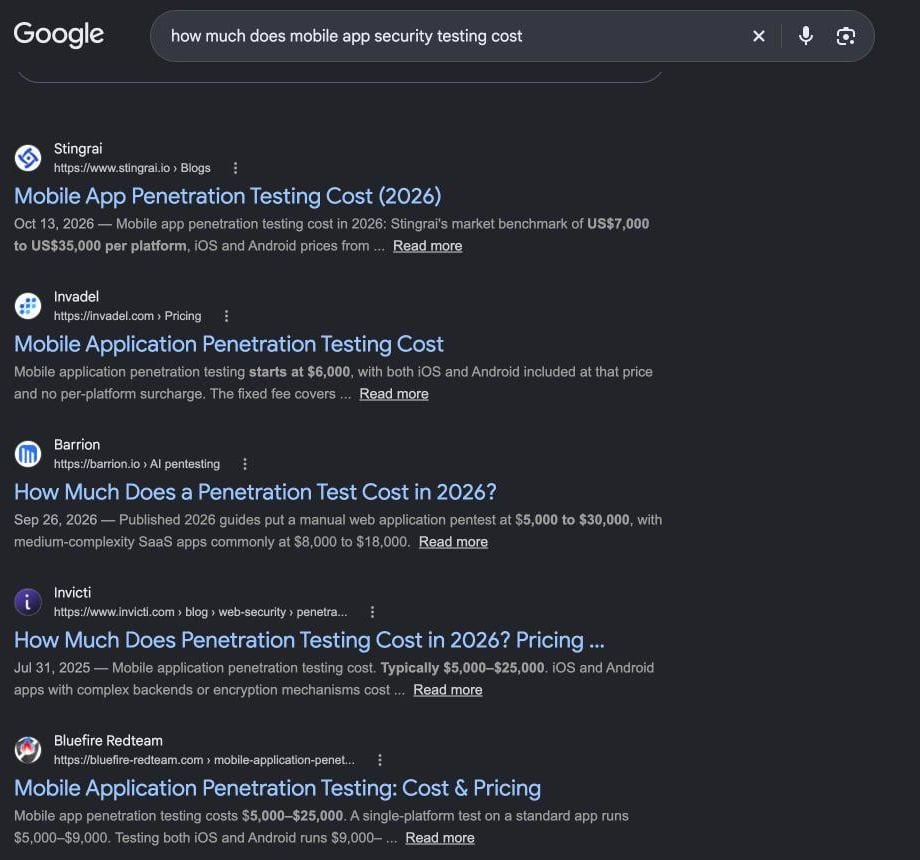
نتائج Google للبحث عن كلفة اختبار أمان تطبيقات الجوال، بحثًا من لبنان بتاريخ 2026-11-10.
ماذا يجب أن يصلح المطوّر قبل الإطلاق؟
على مطوّرك أن ينقل كل سرّ إلى الخادم، ويستبدل كل مفتاح شُحن يومًا، ويقيّد المفاتيح التي تبقى. والاستبدال أهمها، لأن المفتاح الذي حُذف من النسخة التالية يبقى صالحًا لكل من نسخه من النسخة القديمة.
- مرّر الطلبات المدفوعة عبر خادمك. يسأل التطبيق خادمك، والخادم يحفظ المفتاح.
- استبدل كل مفتاح مكشوف. أصدر مفتاحًا جديدًا وألغِ القديم، حتى لو كان في نسخة اختبار فقط.
- قيّد ما يبقى عامًا. اربط مفتاح الخرائط وما يشبهه باسم الحزمة ومعرّف التطبيق والواجهات المستخدمة فقط (Google Maps Platform).
- فعّل Security Rules وApp Check إذا كان التطبيق يستخدم Firebase (Firebase).
- ضع حصصًا وتنبيهات فوترة على كل واجهة مدفوعة.
اكتب هذه البنود في العقد. يشرح مقالانا عن ما يجب أن يتضمنه عرض السعر الثابت للتطبيق وعن ما تتحقق منه قبل التوقيع مع مطوّر تطبيقات أين توضع هذه البنود. ويصبح استبدال المفاتيح بعدها جزءًا من الصيانة العادية التي يحتسبها دليلنا لكلفة صيانة التطبيقات.
المصادر
- Symantec: ثغرات سلسلة توريد تطبيقات الجوال قد تعرّض بيانات الأعمال الحساسة، فريق Threat Hunter لدى Symantec، قُرئ بتاريخ 2026-11-10
- GitGuardian: تقرير انتشار الأسرار 2025، قُرئ بتاريخ 2026-11-10
- OWASP: قائمة Mobile Top 10، قُرئ بتاريخ 2026-11-10
- OWASP: سوء استخدام بيانات الاعتماد M1، قُرئ بتاريخ 2026-11-10
- Firebase: استخدام مفاتيح API وإدارتها، قُرئ بتاريخ 2026-11-10
- Google Maps Platform: أفضل ممارسات أمان الواجهات البرمجية، قُرئ بتاريخ 2026-11-10
- Mobile Security Framework (MobSF) على GitHub، قُرئ بتاريخ 2026-11-10
- وثائق npm: الأمر npm audit، قُرئ بتاريخ 2026-11-10
- Invadel: أسعار اختبار الاختراق وكلفته، قُرئ بتاريخ 2026-11-10
هل تحتاج رأيًا ثانيًا في تطبيق استلمته للتو؟
أرسل إلينا ملف النسخة أو صلاحية الوصول إلى المستودع، ونخبرك أي المفاتيح مكشوفة، وأيها يمكن أن يبقى، وما تتطلبه الإصلاحات، قبل أن توافق على الدفعة الأخيرة. وإن كنت تبدأ تطبيقًا جديدًا، نُبقي الأسرار على الخادم منذ أول أسبوعين من العمل.
← تطوير تطبيقات الجوال ← اطلب عرض سعر مجاني ← تحدث معنا على واتساب
Voxire
خدمات تطوير الويب
نبني مواقع ويب وتطبيقات سريعة ومحسّنة لمحركات البحث للشركات في لبنان والشرق الأوسط.
تعرف على المزيد